บทนำ
บทนี้คือ "แผนที่ใหญ่" ของทั้งวิชา — อินเทอร์เน็ตมาจากไหน, Wi-Fi กับ IoT ต่างกันตรงไหน, เซลลูลาร์เดินทางจาก 1G ถึง 6G อย่างไร, คลาวด์กับความปลอดภัยเข้ามาเกี่ยวยังไง จำเป็นต้องอ่านให้ผ่านตา เพราะศัพท์เกือบทุกคำในบทนี้จะกลับมาเจอในบทหลัง
บทนี้เป็นบท "ภาพรวม" ที่แทบไม่มีการคำนวณ จึงออกสอบน้อยกว่าบทอื่นมาก ที่พอออกได้คือ ข้อความจำสั้น ๆ เช่น ปี/ผู้คิดค้นของเทคโนโลยีเด่น (ARPANET 1969, Ethernet 1973, TCP/IP 1974), ความต่างระหว่าง WLAN กับ IoT (ข้อมูลมาก-เร็ว vs ข้อมูลเล็ก-ประหยัดพลังงาน), ลำดับ 1G → 6G และคำนิยาม Edge Computing / LEO satellite / Zero Trust อ่านให้จำ "แก่น" ของแต่ละหัวข้อพอ ไม่ต้องท่องทั้งตาราง
1.1อินเทอร์เน็ต (Internet)
อินเทอร์เน็ต คือคอมพิวเตอร์เน็ตเวิร์กขนาดใหญ่ที่เชื่อมโยงถึงกัน โดยสื่อสารผ่านเน็ตเวิร์กบนมาตรฐาน Internet Protocol Suite (TCP/IP) เพื่อตอบสนองผู้ใช้จำนวนมากให้สื่อสารถึงกันได้
อินเทอร์เน็ตเป็นศูนย์กลางการเชื่อมโยงแหล่งข้อมูลหลายประเภท เช่น ข่าวสาร รูปภาพ เพลง และการสนทนาระหว่างบุคคล โดยถือกำเนิดขึ้นในช่วงทศวรรษที่ 1960 เพื่อการวิจัยระหว่างภาคเอกชนและการทหารของสหรัฐอเมริกา ได้รับการสนับสนุนจากศูนย์วิทยาศาสตร์แห่งชาติ (National Science Foundation) รวมถึงภาคเอกชน จนเกิดโครงสร้างหลักของเน็ตเวิร์ก (commercial backbone) และรวมตัวเป็นเน็ตเวิร์กขนาดใหญ่ในที่สุด
ไม่มีใครเป็นเจ้าของ
อินเทอร์เน็ตไม่มีการควบคุมจากส่วนกลาง ทั้งเรื่องเทคโนโลยีที่ใช้จัดการ และข้อจำกัดในการเข้าใช้งาน
แต่ต้องตกลงเรื่อง "ชื่อ" ให้ตรงกัน
สิ่งที่ต้องเป็นไปตามเงื่อนไขคือการกำหนดชื่อ (name spaces) ได้แก่ IP Address และ Domain Name System
สองสิ่งนี้อยู่ภายใต้การควบคุมขององค์กร ICANN (Internet Corporation for Assigned Names and Numbers) และ IETF (Internet Engineering Task Force) ซึ่งเป็นองค์กรที่ไม่หวังผลกำไร ประกอบด้วยผู้เชี่ยวชาญ ทำหน้าที่ควบคุมและกำหนดมาตรฐานโพรโตคอล เช่น IPv4 และ IPv6
ICANN = ดูแล "ชื่อและหมายเลข" (โดเมน + IP) · IETF = ดูแล "มาตรฐานโพรโตคอล" (ออก RFC) ทั้งคู่ไม่ใช่รัฐบาลและไม่หวังผลกำไร
ก่อนจะมาเป็นอินเทอร์เน็ตในปัจจุบัน มีการพัฒนาเทคโนโลยีที่หลากหลายมาตั้งแต่ปี ค.ศ. 1969 อันเป็นจุดเริ่มต้นของโครงการ ARPANET ตามด้วยการเกิดขึ้นของโพรโตคอล TCP/IP ซึ่งเป็นพื้นฐานการสื่อสารของอินเทอร์เน็ตในปัจจุบัน, โพรโตคอลเพื่อเพิ่มประสิทธิภาพการสื่อสารภายในหน่วยงานเดียวกัน เช่น OSPF จนถึงการทำงานที่อาศัยการพัฒนาเชิงซอฟต์แวร์อย่าง SDN และแบบอัตโนมัติ ดังแสดงในตารางที่ 1.2
ตารางที่ 1.2 — Important Networking Technologies by Year
| Year | Technology | Creator(s) | Description |
|---|---|---|---|
| 1969 | ARPANET | DARPA | First packet-switching network, precursor to Internet |
| 1973 | Ethernet | Robert Metcalfe, Xerox PARC | LAN technology using packet-based communication |
| 1974 | TCP/IP | Vint Cerf and Bob Kahn | Foundation of modern internet protocol suite |
| 1980 | STP | Radia Perlman, DEC | Prevents loops in Ethernet networks |
| 1981 | VLAN | Kalpana (later Cisco) | Logical network segmentation |
| 1983 | DNS | Paul Mockapetris | Maps domain names to IP addresses |
| 1984 | OSPF | IETF | Link-state routing for internal networks |
| 1989 | BGP | Yakov Rekhter, Kirk Lougheed | Routing between autonomous systems |
| 1990 | MPLS | IETF | High-performance data forwarding |
| 1996 | NAT | Cisco | Share public IPs among many devices |
| 1999 | OpenFlow | Stanford University | Early SDN protocol |
| 2004 | VXLAN | Cisco, Arista, VMware | Virtualized network overlay technology |
| 2010 | SDN | ONF, Nicira | Programmable network architecture |
| 2011 | DevOps in Networking | Puppet, Chef, Ansible | Automation in network operations |
| 2012 | NETCONF/YANG | IETF | Model-driven network configuration |
| 2014 | NFV | ETSI | Virtualizing network services |
| 2015 | Intent-Based Networking | Cisco, Apstra | Policy-driven network automation |
| 2019 | NaaS | Cloud Providers | On-demand networking as a service |
| 2023 | AI-Driven Networking | Cisco, Juniper, Huawei | Self-healing, predictive, autonomous network management |
ตารางที่ 1.2 จากหนังสือ — จำแค่ 3 บรรทัดแรก (1969 / 1973 / 1974) กับชื่อที่จะเจอซ้ำในบทหลัง (STP บทที่ 15, VLAN บทที่ 16, DNS บทที่ 5) ก็พอ
คนมักสลับ 1969 ARPANET กับ 1974 TCP/IP — จำว่า เครือข่ายมาก่อน โพรโตคอลมาทีหลัง ARPANET เกิดก่อน 5 ปี แล้ว TCP/IP จึงถูกออกแบบมาเป็น "ภาษากลาง" ให้เครือข่ายต่าง ๆ คุยกันได้ และอีกคู่ที่สลับกันบ่อยคือ OSPF (1984, ภายในองค์กร) กับ BGP (1989, ระหว่าง autonomous system)
1.2Wireless LAN and IoT
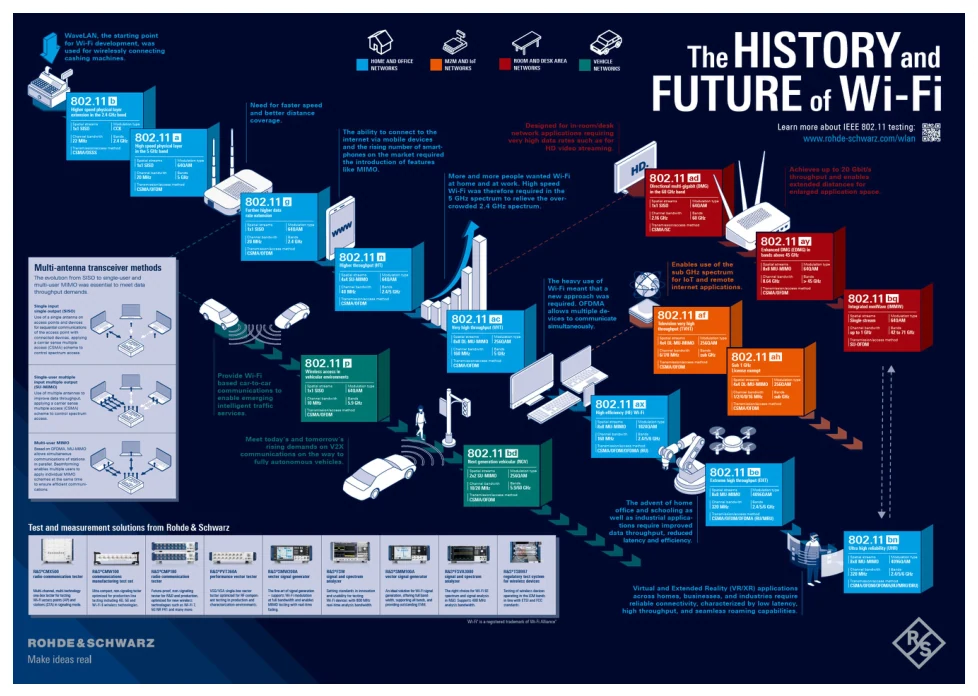
นอกจากการพัฒนาด้านโพรโตคอล การสื่อสารแบบไร้สายก็เป็นอีกเทคโนโลยีที่พัฒนาต่อเนื่อง ในรูปแบบ WLAN ตั้งแต่ ค.ศ. 1997 ที่สื่อสารด้วยความเร็วสูงสุดเพียง 2 Mbps จนปัจจุบันสื่อสารได้สูงถึง 30 Gbps ดังแสดงในตารางที่ 1.3 และยังมีแนวโน้มพัฒนาเพื่อการใช้งานที่หลากหลายเพิ่มขึ้น
นอกจาก WLAN ซึ่งเป็นเทคโนโลยีที่มุ่งเน้นการส่งข้อมูลจำนวนมาก ยังมี อินเทอร์เน็ตของสรรพสิ่ง (Internet of Things) ซึ่งเป็นรูปแบบการสื่อสารที่มุ่งเน้นการส่งข้อมูลขนาดเล็ก จำนวนมาก สำหรับใช้งานทั่วไปและภาคอุตสาหกรรม เช่น
- Zigbee (ค.ศ. 2003) — ภายใต้โครงข่ายที่ถูกสร้างขึ้นแบบเฉพาะ
- NB-IoT (ค.ศ. 2016) — สื่อสารผ่านเครือข่ายโทรศัพท์แบบไร้สาย (Cellular)
WLAN = ข้อมูลเยอะ ต้องการความเร็ว (ดูหนัง โหลดไฟล์) · IoT = ข้อมูลเล็ก แต่อุปกรณ์เยอะ และต้องการพลังงานต่ำ/ระยะไกล (เซ็นเซอร์ สมาร์ทโฮม สมาร์ทฟาร์ม) — ถ้าโจทย์ถามว่า "จะเลือกอะไร" ให้ดูที่ปริมาณข้อมูลกับพลังงานเป็นหลัก
ตารางที่ 1.3 — Evolution of Wi-Fi Standards
| Technology Standard | Year | Key Features and Innovations |
|---|---|---|
| IEEE 802.11 | 1997 | First Wi-Fi standard, 2 Mbps speed, unlicensed 2.4 GHz band |
| IEEE 802.11b / 802.11a | 1999 | 11 Mbps (2.4 GHz) and 54 Mbps (5 GHz) standards, mass adoption began |
| IEEE 802.11g | 2003 | Backward compatible with 802.11b, 54 Mbps on 2.4 GHz |
| IEEE 802.11n | 2009 | MIMO support, 600 Mbps theoretical max, dual-band (2.4/5 GHz) |
| IEEE 802.11ac (Wi-Fi 5) | 2013 | Gigabit-class speed, MU-MIMO, beamforming, only 5 GHz |
| IEEE 802.11ax (Wi-Fi 6) | 2019 | OFDMA, improved throughput in dense environments, both 2.4 and 5 GHz |
| Wi-Fi 6E | 2021 | Extension of Wi-Fi 6 into 6 GHz band, more spectrum, less interference |
| IEEE 802.11be (Wi-Fi 7) | 2024 (emerging) | Up to 30 Gbps, multilink operation, 320 MHz channels, extreme low latency |
ตารางที่ 1.4 — Evolution of IoT Communication Technologies
| Technology Standard | Year | Key Features and Innovations |
|---|---|---|
| Zigbee (IEEE 802.15.4) | 2003 | Mesh networking, low power, short range, 2.4 GHz, smart home and industrial IoT |
| Bluetooth Low Energy (BLE) | 2011 | Low-energy wireless for short-range devices, wearables, sensors |
| LoRa (Long Range) | 2014 | LPWAN, kilometers of range, sub-GHz bands, very low data rates, ultra-low power |
| Thread | 2015 | IPv6-based mesh networking for smart home, built on 6LoWPAN |
| NB-IoT (Narrowband IoT) | 2016 | Cellular LPWAN standard, long battery life, coverage in hard-to-reach areas |
| Matter (Project CHIP) | 2021 | Interoperable standard for smart home, runs over Thread, Wi-Fi, BLE |
| DECT NR+ (non-cellular 5G for IoT) | 2023 | 5G-compliant, decentralized, secure, scalable IoT communication |
1.3Cellular Network
ระบบเครือข่ายโทรศัพท์มือถือ (Cellular System) เริ่มจากความต้องการการสื่อสารที่สะดวก เดิมอาศัยการสื่อสารผ่านโทรศัพท์บ้านจากโครงข่ายแบบอนาล็อกในยุคแรก ต่อมาพัฒนาสู่การส่งข้อมูลในรูปแบบดิจิทัล และการสื่อสารผ่านอินเทอร์เน็ต อันเป็นก้าวสำคัญ จนกระทั่งเป็นการสื่อสารในยุคที่ 5 ในปัจจุบัน และยังพัฒนาต่อเนื่องเพื่อไปสู่ยุคที่ 6
ตารางที่ 1.5 — Evolution of Cellular Technologies from 1G to 6G (and beyond)
| รุ่น | ปี | เทคโนโลยีที่สำคัญ | มาตรฐาน | Key Features and Innovations |
|---|---|---|---|---|
| 1G | 1980s | AMPS | Bell Labs (AT&T), NTT, Nordic countries | Analog voice, no encryption, limited capacity |
| 2G | 1991 | GSM, CDMA, IS-95 | ETSI, Qualcomm | Digital voice and SMS, circuit-switched data, improved security |
| 2.5G | ∼1997 | GPRS | ETSI | Packet-switched data over GSM, early mobile internet |
| 3G | 2001 | UMTS (WCDMA), CDMA2000 | 3GPP, ITU (IMT-2000) | Higher data rates (384 kbps–2 Mbps), video calling, mobile web |
| 3.5G | ∼2006 | HSPA, HSPA+ | 3GPP | Enhanced speeds (up to 42 Mbps), reduced latency |
| 4G | 2009 | LTE, WiMAX | 3GPP, IEEE | All-IP network, up to 1 Gbps, VoLTE, seamless internet access |
| 4.5G | ∼2015 | LTE-Advanced, LTE Pro | 3GPP | Carrier aggregation, 256-QAM, 3D MIMO |
| 5G | 2019–2020 | 5G NR, mmWave, NSA/SA | 3GPP (Release 15–17) | Ultra-low latency, massive IoT, eMBB, network slicing, edge computing |
| 5.5G | ∼2023–2024 | 5G-Advanced | 3GPP (Release 18) | Enhanced uplink, XR/metaverse, AI-native network control |
| 6G | Expected ∼2030 | Terahertz, AI-native RAN, quantum networking | Hexa-X, Samsung, NTT, Huawei, MIT | Tbps rates, holographic calls, digital twins, satellite-cellular convergence |
1G เสียงแอนะล็อกล้วน ไม่มีการเข้ารหัส → 2G เข้าสู่ดิจิทัล มี SMS และยังเป็น circuit-switched → 2.5G (GPRS) จุดเปลี่ยนสำคัญ เพราะเริ่ม packet-switched = อินเทอร์เน็ตมือถือยุคแรก → 3G วิดีโอคอล → 4G ทุกอย่างเป็น IP หมด (All-IP) → 5G เน้น latency ต่ำ + IoT จำนวนมหาศาล + network slicing + edge computing → 6G ระดับ Tbps และรวมร่างกับดาวเทียม
1.4พื้นฐานเน็ตเวิร์ก
การกำเนิดของ ARPANET จาก Department of Defense (DoD) ในปี ค.ศ. 1969 เป็นเน็ตเวิร์กแรกที่เกิดขึ้นเพื่อเชื่อมต่อระหว่างมหาวิทยาลัย หน่วยงานด้านทหาร และหน่วยงานความมั่นคงต่าง ๆ นำมาซึ่งการพัฒนาจนเป็นเน็ตเวิร์กขนาดใหญ่ และกลายเป็นอินเทอร์เน็ตในปัจจุบัน
Circuit-switched network
เดิมการเชื่อมต่อเน็ตเวิร์กอยู่บนพื้นฐานการสื่อสารของระบบโทรศัพท์ ซึ่งเป็นการเชื่อมต่อจากจุดหนึ่งไปยังอีกจุดหนึ่ง เรียกว่า เครือข่ายการสลับวงจร
ก่อนสื่อสาร ต้นทางต้องร้องขอการสร้างเส้นทางไปยังปลายทางก่อน และต้องยกเลิกเมื่อใช้งานเสร็จ → เรียกว่า connection-oriented
Packet-switched network
เกิดจากความต้องการเชื่อมต่อที่ยืดหยุ่น รองรับความเสียหายระหว่างการสื่อสารได้ โดยแบ่งข้อมูลออกเป็นส่วน ๆ เรียกว่า แพ็กเก็ต (packet)
อาศัยอุปกรณ์ค้นหาเส้นทางคือ เร้าเตอร์ (router) แม้การเชื่อมต่อเสียหาย เร้าเตอร์ก็หาเส้นทางใหม่ได้ → เรียกว่า connectionless
การสื่อสารในปัจจุบันอยู่บนพื้นฐานของเครือข่ายแพ็กเก็ตสวิตช์ รายละเอียดเชิงลึกของทั้งสองแบบ (รวมทั้ง virtual circuit) จะกล่าวในบทที่ 3
อย่าจับคู่ผิด — circuit-switched ↔ connection-oriented และ packet-switched ↔ connectionless จำสั้น ๆ ว่า "จองสายก่อนคุย = วงจร" กับ "ยัดใส่ซองแล้วโยนไปเลย = แพ็กเก็ต" และเหตุผลที่โลกเลือกแพ็กเก็ตคือ ความทนต่อความเสียหายของเส้นทาง ไม่ใช่เพราะเร็วกว่าเสมอไป
1.5การสื่อสารภายใต้ระบบคลาวด์
ปัจจุบันการใช้งานระบบคลาวด์ได้รับความนิยมอย่างมาก โดยอาศัยการทำงานในรูปแบบเวอร์ชวลไลเซชั่น ได้แก่ เวอร์ชวลแมชชีน (VM) และ คอนเทนเนอร์ (Container) เพื่อพัฒนาแอปพลิเคชันในรูปแบบ ไมโครเซอร์วิส (Microservices) ทำให้ตอบสนองต่อการขยายตัวและความยืดหยุ่นของการพัฒนาแอปพลิเคชันได้อย่างมีประสิทธิภาพ
ภายใต้การทำงานดังกล่าวอาศัยเน็ตเวิร์กเพื่อให้แต่ละเซอร์วิสสื่อสารกันได้ เช่น การใช้งานในรูปแบบ บริดจ์ เพื่อการสื่อสารระหว่างคอนเทนเนอร์ ซึ่งเทียบได้กับการสื่อสารของสวิตช์ในเน็ตเวิร์กทั่วไป
ตารางที่ 1.6 — Traditional Networking เทียบกับ Container Networking
| Traditional Networking | Container Networking | Usage | Where It's Used |
|---|---|---|---|
| Ethernet (L2 Switching) | Linux bridge, Open vSwitch | L2 connectivity between containers | Docker, Kubernetes CNI |
| IP Routing | Calico, Cilium | Cross-host routing of pod networks | Kubernetes clusters |
| NAT | Docker NAT, kube-proxy (iptables) | Pod-to-external communication | Docker bridge, Kubernetes services |
| DNS | CoreDNS, kube-dns | Internal service name resolution | Kubernetes clusters |
| Load Balancer | kube-proxy, MetalLB, Ingress | Traffic distribution among Pods | Kubernetes ingress, NodePort, LoadBalancer |
| VLAN/VXLAN | Flannel, Weave | Overlay networking for multi-host containers | Kubernetes, hybrid cloud |
| IPsec/VPN | Cilium, WireGuard | Secure pod/cluster traffic | Hybrid/public cloud clusters |
| BGP | Calico (BGP mode) | Advertise pod routes externally | BGP-integrated infrastructures |
| Firewall/ACLs | Network Policies, Calico, Cilium | Pod-level security rules | Kubernetes NetworkPolicy API |
| SDN | CNI Plugins | Dynamic container networking config | Kubernetes, Docker Swarm |
| Overlay Networks | Flannel, Weave, Canal | Logical networks over physical infra | Multi-node clusters |
| Service Mesh | Istio, Linkerd, Consul | Layer 7 routing, security, observability | Microservices in Kubernetes |
ตารางนี้กำลังบอกว่า "ทุกอย่างในโลกคอนเทนเนอร์คือของเดิมที่ทำเป็นซอฟต์แวร์" — สวิตช์กลายเป็น Linux bridge, เร้าเตอร์กลายเป็น Calico, ไฟร์วอลล์กลายเป็น NetworkPolicy ฉะนั้นถ้าเข้าใจบทที่ 8 (อุปกรณ์) กับบทที่ 16 (VLAN) แล้ว ตารางนี้จะอ่านออกเองทั้งแถว ไม่ต้องท่อง
1.6ความมั่นคงปลอดภัยของเน็ตเวิร์ก
ความมั่นคงปลอดภัยของเน็ตเวิร์ก (Network Security) เป็นประเด็นสำคัญที่ไม่อาจละเลยได้ในยุคที่การเชื่อมต่อมีความซับซ้อน ภัยคุกคามที่เกิดขึ้นมีทั้ง
- DDoS (Distributed Denial of Service) — โจมตีเพื่อขัดขวางการให้บริการ
- Man-in-the-Middle — การดักจับข้อมูล
- การโจมตีในระดับแอปพลิเคชัน เช่น SQL Injection และ Cross-Site Scripting
ตารางกลไกความปลอดภัย
| กลไกความปลอดภัย | เทคโนโลยี/เครื่องมือ | คำอธิบาย |
|---|---|---|
| Encryption | TLS/SSL, IPsec, WireGuard | เข้ารหัสข้อมูลระหว่างการสื่อสารเพื่อป้องกันการดักฟัง |
| Firewall | iptables, pfSense, Palo Alto | กรองการรับส่งข้อมูลตามกฎที่กำหนด ในระดับ L3–L7 |
| Intrusion Detection/Prevention (IDS/IPS) | Snort, Suricata, Zeek | ตรวจจับและป้องกันพฤติกรรมผิดปกติในเน็ตเวิร์ก |
| Zero Trust Architecture | BeyondCorp, Zscaler, Okta | ไม่เชื่อถือการเชื่อมต่อใด ๆ โดยปริยาย ต้องยืนยันตัวตนทุกครั้ง |
| VPN | OpenVPN, WireGuard, IPsec | สร้างอุโมงค์การสื่อสารที่ปลอดภัยผ่านเน็ตเวิร์กสาธารณะ |
| Network Segmentation | VLAN, Micro-segmentation | แบ่งโซนเน็ตเวิร์กเพื่อจำกัดการแพร่กระจายของภัยคุกคาม |
| DDoS Mitigation | Cloudflare, AWS Shield, Arbor | ป้องกันการโจมตีที่ทำให้ระบบไม่สามารถให้บริการได้ |
| AI-based Threat Detection | Darktrace, Cisco SecureX | ใช้ Machine Learning ตรวจจับภัยคุกคามที่ไม่เคยพบมาก่อน |
Zero Trust Architecture — หลักการคือ "ไม่เชื่อใคร ไม่ว่าจะอยู่ภายในหรือภายนอกเน็ตเวิร์ก" (Never Trust, Always Verify) ทุกการเข้าถึงทรัพยากรต้องผ่านการยืนยันตัวตนและตรวจสอบสิทธิ์อย่างเข้มงวด เหมาะอย่างยิ่งกับ Hybrid Cloud และ Remote Work — ถ้าเจอตัวเลือกที่บอกว่า "เชื่อถือได้ถ้าอยู่ในเน็ตเวิร์กภายใน" นั่นคือข้อผิด
1.7Edge Computing และ Satellite Internet
1.7.1 Edge Computing
Edge Computing คือแนวทางการประมวลผลที่ย้ายการทำงานจากศูนย์กลางคลาวด์ ไปยังจุดที่ใกล้กับแหล่งกำเนิดข้อมูลมากขึ้น เช่น บนอุปกรณ์ IoT หรือ Base Station ของ 5G
- เป้าหมาย: ลดความหน่วง (latency) และลดปริมาณข้อมูลที่ต้องส่งไปยัง Cloud โดยตรง
- สำคัญมากกับแอปพลิเคชันที่ต้องการการตอบสนอง Real-time เช่น รถยนต์ไร้คนขับ, การผ่าตัดทางไกลผ่านหุ่นยนต์ และระบบควบคุมอุตสาหกรรม
- มักทำงานร่วมกับ Fog Computing ซึ่งเป็นชั้นกลางระหว่าง Edge และ Cloud เพื่อให้การประมวลผลยืดหยุ่นและมีประสิทธิภาพสูงสุด
Edge (ใกล้ข้อมูลที่สุด) → Fog (ชั้นกลาง) → Cloud (ศูนย์กลาง) ยิ่งเข้าใกล้ Edge ยิ่ง latency ต่ำ แต่กำลังประมวลผลน้อยลง
1.7.2 Satellite Internet
การสื่อสารผ่านดาวเทียม พัฒนาอย่างก้าวกระโดดในช่วงทศวรรษที่ผ่านมา โดยเฉพาะระบบดาวเทียมวงโคจรต่ำ (Low Earth Orbit: LEO) เช่น Starlink ของ SpaceX, OneWeb และ Amazon Kuiper ซึ่งให้บริการอินเทอร์เน็ตความเร็วสูงในพื้นที่ห่างไกลและพื้นที่ที่โครงสร้างพื้นฐานภาคพื้นดินเข้าไม่ถึง ถือเป็นจุดเปลี่ยนสำคัญที่ทำให้การเชื่อมต่ออินเทอร์เน็ตเข้าถึงได้ทั่วโลก
ตารางที่ 1.8 — Major Low Earth Orbit (LEO) Satellite Internet Systems
| ระบบ | ผู้พัฒนา | วงโคจร | คุณสมบัติสำคัญ |
|---|---|---|---|
| Starlink | SpaceX | LEO (∼550 km) | ความเร็วสูงถึง 200 Mbps, latency 20–40 ms, ครอบคลุมทั่วโลก |
| OneWeb | Eutelsat | LEO (∼1,200 km) | มุ่งเน้นภาคธุรกิจและพื้นที่ห่างไกล |
| Amazon Kuiper | Amazon | LEO (∼630 km) | วางแผนส่งดาวเทียมกว่า 3,200 ดวง, เริ่มให้บริการ ค.ศ. 2025 |
| Iridium NEXT | Iridium | LEO (∼780 km) | ครอบคลุม 100% ของพื้นผิวโลก รวมถึงทะเลและขั้วโลก |
ตัวเลข latency 20–40 ms ของ Starlink คือสิ่งที่ทำให้ LEO ต่างจากดาวเทียมค้างฟ้าแบบเดิม เพราะวงโคจรต่ำกว่า ระยะทางจึงสั้นกว่า → propagation delay ต่ำกว่า (จะได้เรียนสูตร propagation delay = ระยะทาง ÷ ความเร็วสัญญาณ ในบทที่ 6) ข้อสอบชอบให้เชื่อมโยงว่า "วงโคจรต่ำ → หน่วงต่ำ" ไม่ใช่ "วงโคจรต่ำ → เร็วขึ้น (bandwidth)"
1.8สรุป
บทนี้กล่าวถึงความเป็นมาของเน็ตเวิร์ก เพื่อให้เห็นถึงความสำคัญของเน็ตเวิร์กภายใต้การทำงานในการสื่อสารรูปแบบต่าง ๆ ตั้งแต่การใช้งานร่วมกับการสื่อสารแบบแลนไร้สาย, การสื่อสารของอินเทอร์เน็ตของสรรพสิ่ง, ระบบการสื่อสารของโทรศัพท์เคลื่อนที่, การสื่อสารภายใต้ระบบคลาวด์, ความมั่นคงปลอดภัยของเน็ตเวิร์ก รวมไปถึงเทคโนโลยี Edge Computing และ Satellite Internet ซึ่งล้วนแสดงให้เห็นว่าเน็ตเวิร์กเป็นโครงสร้างพื้นฐานที่สำคัญของทุกระบบในยุคดิจิทัล
ต้องจำ 3 ปี
1969 ARPANET · 1973 Ethernet · 1974 TCP/IP
ต้องแยก 2 คู่
WLAN vs IoT · circuit-switched (connection-oriented) vs packet-switched (connectionless)
ต้องนิยาม 3 คำ
Edge Computing · LEO Satellite · Zero Trust
เช็คความเข้าใจ
Linux bridge / Open vSwitch ของโลกคอนเทนเนอร์?- 1969 ARPANET (DARPA) · 1973 Ethernet (Metcalfe, Xerox PARC) · 1974 TCP/IP (Cerf & Kahn) — สามบรรทัดนี้ท่องให้ได้
- อินเทอร์เน็ตไม่มีศูนย์กลางควบคุม แต่ name spaces (IP + DNS) อยู่ใต้ ICANN / IETF
- WLAN = ข้อมูลมาก เร็ว (2 Mbps ปี 1997 → 30 Gbps ปี 2024) · IoT = ข้อมูลเล็ก อุปกรณ์เยอะ พลังงานต่ำ
- เส้นเรื่องเซลลูลาร์: 1G แอนะล็อก → 2G ดิจิทัล+SMS → 2.5G เริ่ม packet → 4G All-IP → 5G latency ต่ำ + massive IoT → 6G Tbps
- circuit-switched = connection-oriented / packet-switched = connectionless และปัจจุบันใช้แบบหลัง
- Zero Trust = Never Trust, Always Verify · Edge → Fog → Cloud · LEO = วงโคจรต่ำ → latency ต่ำ (Starlink 20–40 ms)